Oferta por tiempo limitado S/150 S/99.99

Introducción al Hacking Web.
En 10 clases, en vivo.

Programa en vivo con Joaquin Rivera Ramos, Pentester en Securesoft e instructor de Hacking Ético en HXPLOIT (UPC): de los fundamentos web y los proxies a XSS, SQLi, SSRF, IDOR y más, con laboratorios y metodología real de pentesting.

Clase en vivo
+ sesión grabada

Apuntes y resumen
por cada clase

Del 26 de octubre
al 6 de noviembre

De 7:00 a
10:00 pm

Aprende de quien rompe
aplicaciones a diario

Pentesting real, no solo teoría.

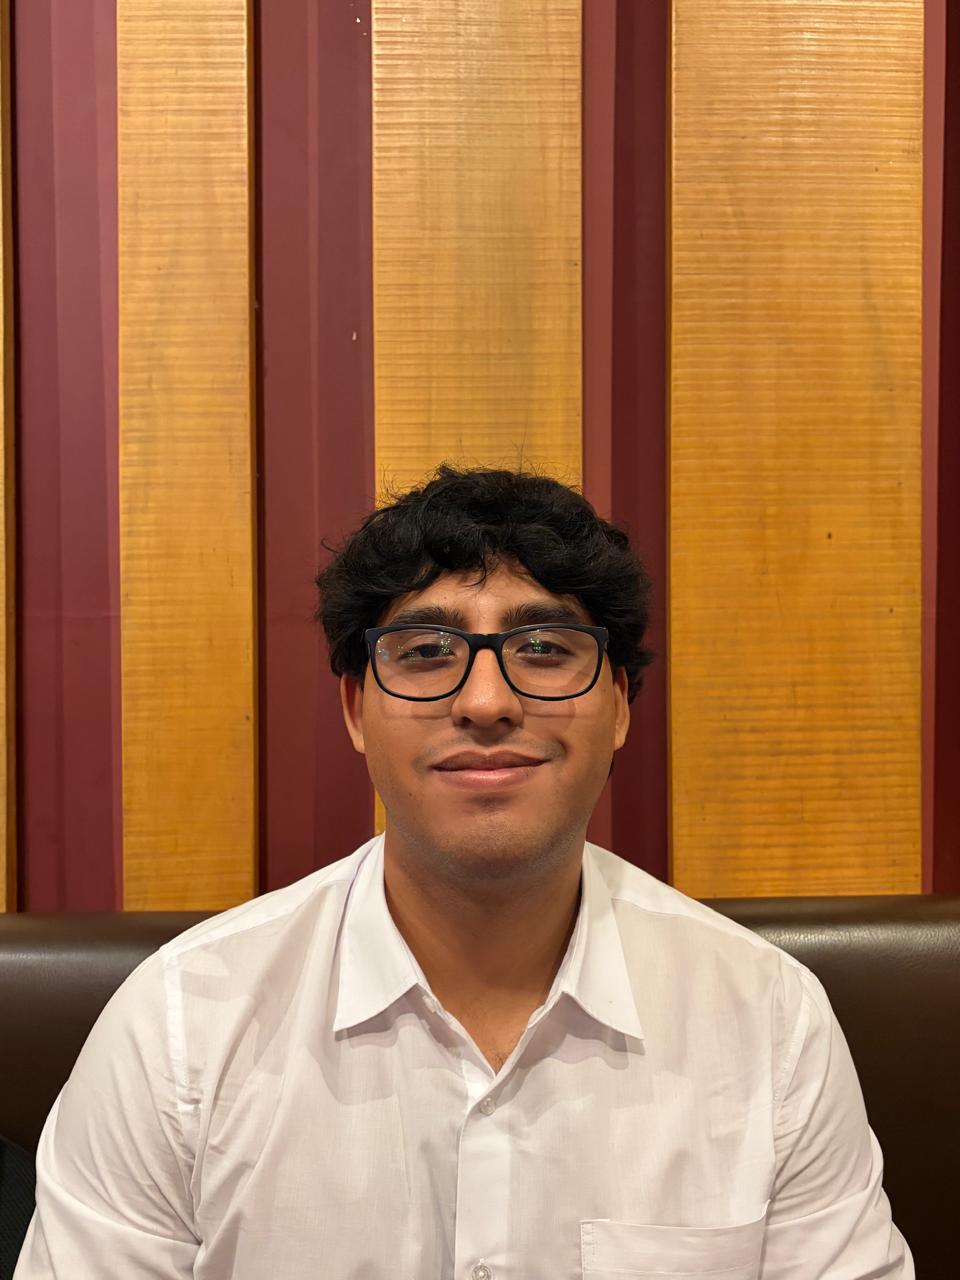
Joaquin Rivera Ramos
Tu instructor

Joaquin Rivera Ramos

Pentester @ Securesoft · CRTP · CPTS · COAE · CWES

Pentester en Securesoft Corporation, especializado en pruebas de penetración web y de infraestructura. Identifica vulnerabilidades en entornos corporativos, valida controles de seguridad y simula escenarios de ataque reales para ayudar a las organizaciones a fortalecer su postura de seguridad. También colabora con el Blue Team en el desarrollo de casos de uso SIEM, análisis de eventos y lógica de detección.

  • Pentester web e infraestructura en Securesoft Corporation
  • Instructor de Hacking Ético en el programa HXPLOIT de la UPC
  • Certificaciones CRTP, CPTS, COAE y CWES
  • Red Team & Blue Team: casos de uso SIEM y lógica de detección
  • Metodologías OWASP, MITRE ATT&CK y PTES
  • Reportes claros para audiencias técnicas y ejecutivas

Casi todo lo que usas vive en la web.
Aprende a encontrar dónde se rompe.

Basado en OWASP y en la metodología de un pentest real

De la petición HTTP a la explotación: tu ruta en Hacking Web

10 clases en vivo · ~30 horas · Del 26 de octubre al 6 de noviembre (solo días de semana), 7:00 – 10:00 pm. Del proxy al payload: recorremos las vulnerabilidades web más explotadas con las mismas herramientas que se usan en un pentest.

Día 1 Lunes 26 oct

Fundamentos web y proxies

HTTP/HTTPSCookies & sesiones Burp Suite (Proxy/Repeater)OWASP ZAPDevTools
Día 2 Martes 27 oct

Recon, fuzzing y deobfuscación JS

ffuf -w wordlist -u /FUZZSubdominios & vhosts Parámetros ocultosDeobfuscación JavaScript
Día 3 Miércoles 28 oct

Cross-Site Scripting (XSS)

Reflected / Stored / DOM<script>alert(1)</script> Session HijackingBypass de filtros
Día 4 Jueves 29 oct

SQL Injection + SQLMap

' OR 1=1-- -UNION-basedBlind (boolean/time) sqlmap -r req.txt --dump
Día 5 Viernes 30 oct

Command Injection

; | && $()Bypass de blacklists Blind injectionReverse shell
Día 6 Lunes 2 nov

File Upload

Web shellsBypass de extensiones Content-Type & magic bytesshell.php.jpg
Día 7 Martes 3 nov

Ataques server-side (SSRF, SSTI, XXE)

SSRF → servicios internos{{7*7}} SSTI → RCEXXE (<!ENTITY>)
Día 8 Miércoles 4 nov

Autenticación: brute forcing y bypass

hydra / ffufEnumeración de usuarios Reset de contraseñasBypass de 2FAJWT
Día 9 Jueves 5 nov

Control de acceso e inclusión (IDOR, CSRF, LFI)

IDOR (?id=1337)CSRF ../../../../etc/passwdPHP wrappersLFI → RCE
Día 10 Viernes 6 nov

APIs, apps comunes y metodología

REST & GraphQLWordPress (wpscan) Metodología OWASPReporte de hallazgos

Todo lo que incluye tu beneficio:

10 clases en vivo

Modalidad virtual (Google Meet), ~30 horas de clases en vivo en total.

Grabación de todas las sesiones

¿No llegas un día? Todas las sesiones quedarán grabadas y accesibles para repasar cuando quieras.

Apuntes y resumen con Gemini

Apuntes de cada clase más un resumen de la sesión apoyado con Gemini, para repasar lo esencial sin volver a ver 3 horas de video.

Material organizado en Obsidian

Un material/vault de Obsidian correspondiente a cada día de clase: 10 materiales en total.

Laboratorios de hacking web

Explotación en VIVO de aplicaciones vulnerables: cada vulnerabilidad se ve en teoría y se rompe en práctica.

Certificado de finalización

Recibes tu certificado al terminar el programa.

Enfoque del programa

Tu primer paso sólido en Hacking Web

El programa te lleva desde cómo funciona una petición HTTP hasta explotar las vulnerabilidades web más comunes, combinando teoría, metodología y laboratorios durante las 10 sesiones. La idea es que termines entendiendo cómo piensa un pentester web y con una base clara para seguir hacia certificaciones como CWES, eWPT o BSCP.

Desde los fundamentos

HTTP, sesiones y proxies explicados desde cero: no necesitas experiencia previa en hacking web.

Practica con laboratorios reales

Cada vulnerabilidad se explota en vivo sobre aplicaciones vulnerables, paso a paso.

Vulnerabilidades del OWASP Top 10

XSS, SQLi, command injection, file upload, SSRF, SSTI, XXE, IDOR, CSRF y LFI.

Herramientas profesionales

Burp Suite, ffuf, SQLMap y las técnicas manuales que hay detrás de cada herramienta.

Autenticación y APIs

Brute forcing, bypass de login, control de acceso y ataques a APIs y aplicaciones comunes.

Metodología de pentest

Terminas con una metodología clara para auditar una aplicación web y reportar tus hallazgos.

Por tiempo limitado

Introducción al Hacking Web

Precio regular S/150 Hoy S/99.99

Del 26 de octubre al 6 de noviembre (solo días de semana), 7:00 – 10:00 pm · En vivo con Joaquin Rivera Ramos.

S/99.99 pago único

Ahorras S/50 frente al precio regular.

  • 10 clases en vivo + grabaciones
  • Apuntes y resumen de cada sesión (con Gemini)
  • Material organizado en Obsidian, uno por día
  • Laboratorios de hacking web en vivo
  • Certificado de finalización
Reservar mi cupo (S/99.99) ¿Tienes dudas antes de entrar?

¿Tienes dudas antes de reservar?

Escríbenos por WhatsApp y te respondemos lo antes posible.

Reservar mi cupo (S/99.99)